Bagi perusahaan modern, data operasional, rekam transaksi keuangan, dan informasi pelanggan adalah aset paling berharga. Namun, ancaman gangguan operasional—mulai dari serangan siber ransomware, pemadaman listrik pusat data lokal, hingga kerusakan perangkat keras server—dapat melumpuhkan seluruh aktivitas bisnis hanya dalam hitungan detik.
Lebih dari itu, disahkannya Undang-Undang Pelindungan Data Pribadi (UU No. 27 Tahun 2022 / UU PDP) di Indonesia memberikan kewajiban hukum yang ketat bagi korporasi untuk menjamin kerahasiaan, integritas, dan ketersediaan data pengguna dengan ancaman sanksi administratif dan denda hingga miliaran rupiah.
Membangun infrastruktur server yang tangguh dan aman bukan lagi sekadar urusan teknis divisi IT, melainkan strategi mitigasi risiko kelangsungan bisnis (Business Continuity Planning).
4 Standar Utama Infrastruktur Cloud Korporat Nusa Digital Artha
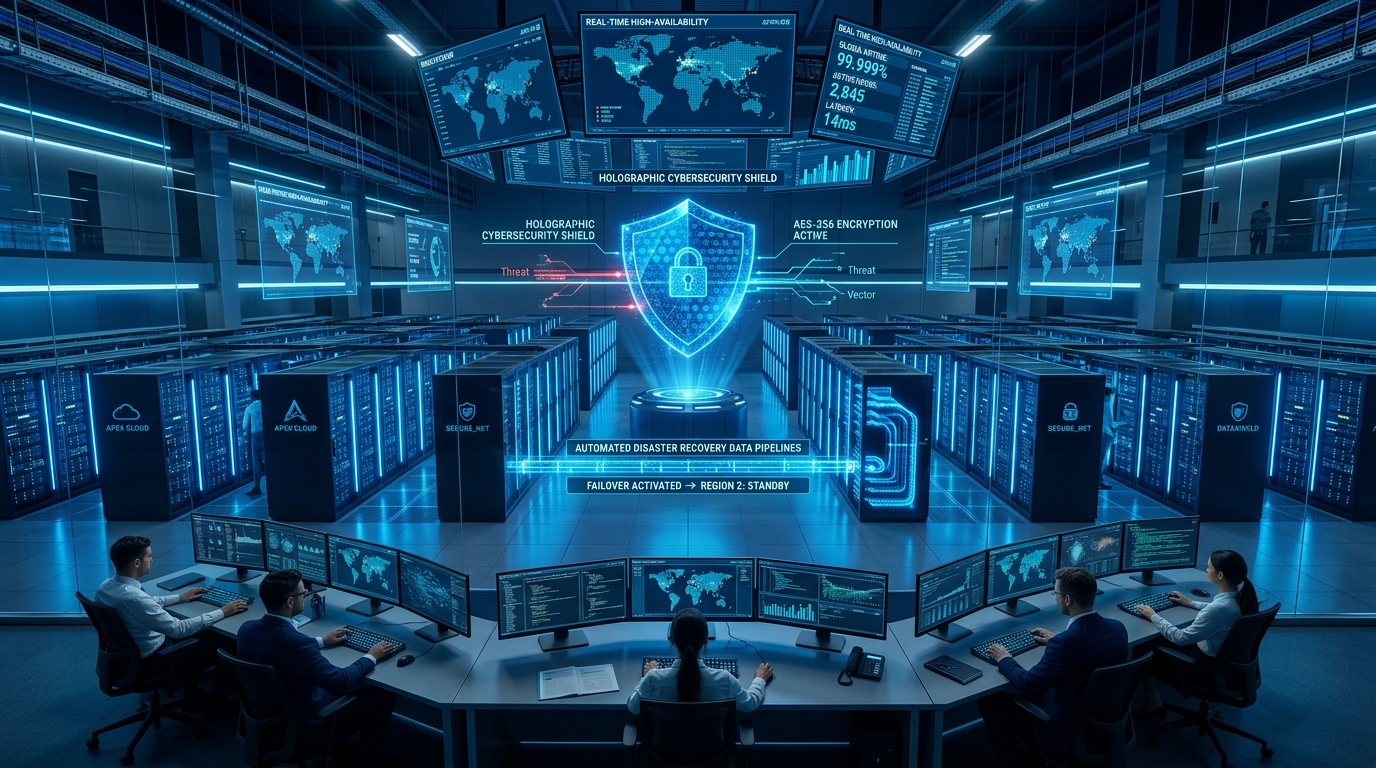
Untuk menjamin ketersediaan sistem hingga 99.99% uptime dan melindungi operasional perusahaan dari bencana tak terduga, PT Nusa Digital Artha menerapkan standar rekayasa infrastruktur teruji:
1. Multi-Zone Redundancy & Automated Failover
Server aplikasi dan basis data tidak ditempatkan pada satu titik rentan (Single Point of Failure). Kami merancang arsitektur multi-zona:
- Salinan database aktif disinkronkan secara real-time dengan server cadangan (hot standby).
- Jika terjadi kendala pada zona utama, lalu lintas sistem secara otomatis dialihkan (automatic failover) ke server cadangan dalam hitungan detik tanpa memutus sesi pengguna kasir atau staf kantor.
2. Kebijakan Pencadangan Data Aturan 3-2-1
Kehilangan data akibat serangan siber dapat dimitigasi secara total dengan aturan baku cadangan 3-2-1:
- 3 Salinan Data: Data produksi utama beserta 2 salinan cadangan berkala.
- 2 Jenis Media Berbeda: Penyimpanan berbasis block storage server dan penyimpanan objek (object storage terisolasi).
- 1 Lokasi Terpisah (Offsite Cloud): Satu salinan data disimpan di pusat data kota/region berbeda yang dilengkapi enkripsi tingkat tinggi AES-256 dan proteksi immutability.
3. Prinsip Keamanan "Zero Trust" & Role-Based Access Control
Setiap permintaan akses ke sistem bisnis diperlakukan sebagai potensi ancaman hingga terverifikasi:
- Enkripsi End-to-End: Enkripsi wajib untuk data saat transit (in-transit menggunakan TLS 1.3) dan data saat tersimpan (at-rest menggunakan AES-256).
- Autentikasi Dua Faktor (2FA): Menghilangkan risiko peretasan akun admin melalui kewajiban verifikasi ganda.
- Audit Trail Imutabel: Setiap riwayat login, pengubahan data transaksi, dan ekspor laporan dicatat dalam basis data log yang tidak dapat dimanipulasi oleh siapa pun.
Kesiapan Kepatuhan Terhadap Regulasi UU PDP
| Persyaratan UU PDP | Implementasi Nyata di Nusa Digital Artha |
|---|---|
| Kerahasiaan Data Pribadi | Masking data sensitif (NIK, nomor kartu kredit, nomor telepon) pada tampilan umum |
| Pencegahan Akses Ilegal | Firewall aplikasi web (WAF), proteksi DDoS terdistribusi, dan isolasi jaringan Virtual Private Cloud (VPC) |
| Hak Penghapusan & Retensi | Modul manajemen siklus hidup data (Data Retention Policy) yang dapat dikonfigurasi sesuai regulasi industri |
| Kesiapan Audit Berkala | Dokumentasi arsitektur IT formal dan log pemantauan sistem 24/7 |
Menjaga Ketahanan Bisnis Anda Bersama Mitra Terpercaya
Infrastruktur teknologi yang andal memberikan ketenangan bagi jajaran direksi untuk fokus pada ekspansi bisnis, tanpa dihantui ketakutan sistem down di saat transaksi sedang ramai atau kebocoran data yang dapat merusak reputasi perusahaan.
Ingin melakukan audit keamanan infrastruktur atau memindahkan server perusahaan Anda ke cloud modern berstandar enterprise?
Hubungi tim spesialis infrastruktur cloud PT Nusa Digital Artha untuk sesi asesmen teknis.